Dwie krytyczne luki w samym PHP mogą umożliwić atakującym uruchamianie własnego kodu na podatnych serwerach. Strony oparte na WordPressie, Drupalu, Magento, Joomli, Laravelu i innych aplikacjach PHP są narażone, jeśli korzystają z podatnej wersji PHP.
Jedynym potwierdzonym sposobem naprawy jest aktualizacja PHP. Zespół ds. bezpieczeństwa PHP zaplanował wydanie aktualizacji awaryjnej na 21 października 2026 r. o godz. 14:00 czasu UTC.
Co wiemy
Dwie luki są śledzone pod numerami CVE-2026-109618 i CVE-2026-109619. Zespół ds. bezpieczeństwa PHP ocenia obie jako krytyczne (CVSS v4.0 9,2). Niektóre wczesne doniesienia podawały wartość 10,0, ale oficjalna ocena to 9,2.
Luki znajdują się w interpreterze PHP, a nie w konkretnej aplikacji, więc zagrożone są wszystkie witryny korzystające z podatnej wersji PHP.
Szczegóły wyciekły 20 października, przed skoordynowanym ujawnieniem, a problem nazwano „PHP2Shell”. Firma zajmująca się bezpieczeństwem watchTowr potwierdziła, że luki są prawdziwe i odtworzyła jedną z nich. Według doniesień umożliwiają one zdalne wykonanie kodu.
Lista dotkniętych luką i naprawionych wersji zostanie opublikowana wraz z wydaniem aktualizacji. Starsze gałęzie PHP, których wsparcie zostało zakończone, mogą nie otrzymać poprawek. Informacja ta pozostaje niepotwierdzona do momentu wydania aktualizacji.
Jeden z głównych programistów PHP stwierdził, że jedynym sposobem na ograniczenie ryzyka jest zainstalowanie poprawki lub aktualizacja PHP.
CERT-EU opublikowało zalecenie
Jak chronić swoje strony internetowe
- Zaktualizuj PHP, gdy tylko o godz. 14:00 UTC pojawią się poprawione wersje. Jeśli korzystasz z hostingu zarządzanego, zapytaj dostawcę, kiedy wprowadzi aktualizację.
- Znajdź wszystkie instalacje PHP, z których korzystasz (serwery, kontenery, strony testowe), aby wiedzieć, co wymaga aktualizacji.
- Jeśli korzystasz z wersji PHP, której wsparcie techniczne zostało zakończone, zapytaj dostawcę o możliwości aktualizacji już teraz.
- Unikaj nieoficjalnych wtyczek „naprawiających” oraz skopiowanych i wklejonych fragmentów kodu. Nie są one zweryfikowane i mogą spowodować awarię Twojej witryny.
Częściowe złagodzenie skutków (nie jest to rozwiązanie)
Wstępna analiza wskazuje na funkcję śledzenia postępu przesyłania w sesjach PHP, która jest domyślnie włączona. Niektórzy badacze sugerują wyłączenie jej do czasu zainstalowania poprawki:
session.upload_progress.enabled = Off
Zastosuj to w pliku php.ini, .user.ini lub w ustawieniach PHP u dostawcy usług hostingowych, a następnie przeładuj PHP. Paski postępu przesyłania przestaną działać, ale same operacje przesyłania nadal będą przebiegać prawidłowo.
Jest to jedynie częściowe złagodzenie problemu i nie zapobiega jego wykorzystaniu. Twórcy rdzenia PHP stwierdzili, że jedynym sposobem na całkowite wyeliminowanie tego problemu jest aktualizacja do nowej wersji PHP, która zawiera poprawkę tej luki. Potraktuj to jako rozwiązanie tymczasowe, a nie zamiennik aktualizacji.
Ostatnie aktualizacje:
07:34 czasu UTC – Partnerzy hostingowi zgłosili firmie Patchstack liczne przypadki aktywnego wykorzystywania luk.
20 października – Szczegóły wyciekły przed skoordynowanym ujawnieniem. Zespół ds. bezpieczeństwa PHP ogłasza wydanie aktualizacji 21 października.
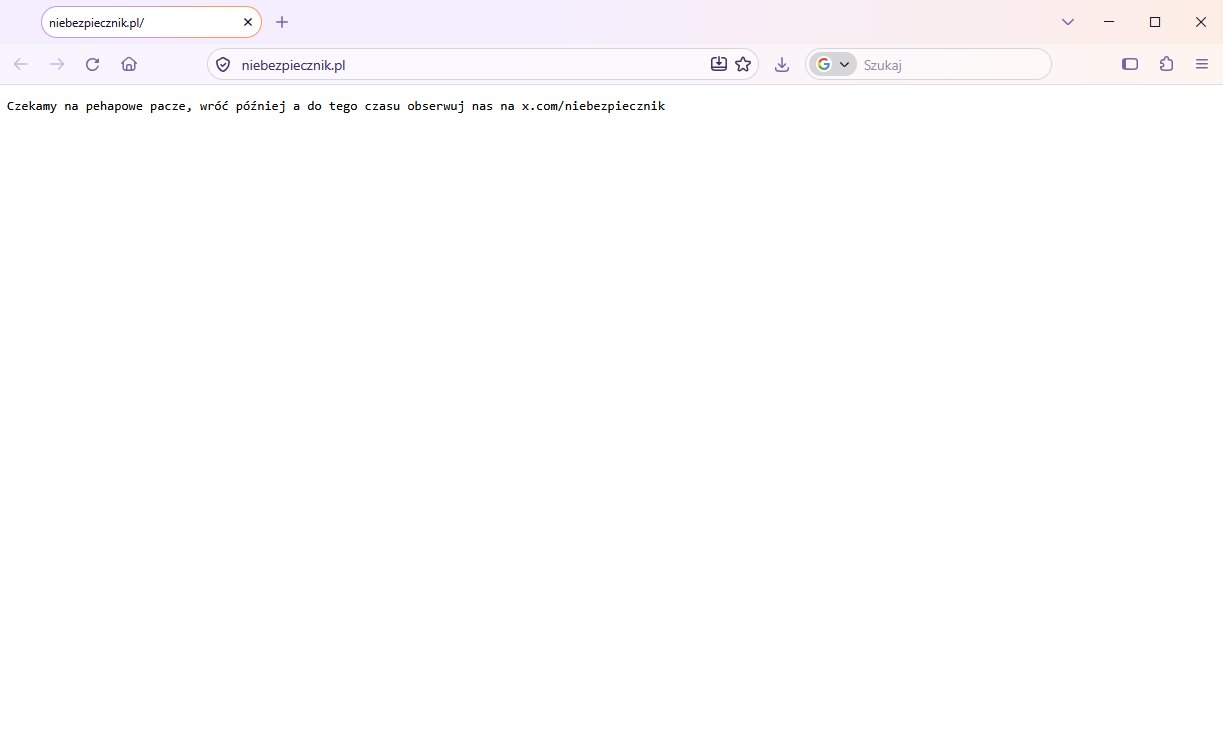
12:00 czasu UTC, jeden z głównym polskich portali poświęconych bezpieczeństwu w Internecie wyłącza się do czasu aktualizacji PHP, to pokazuje jak poważny problem ma cała branża !