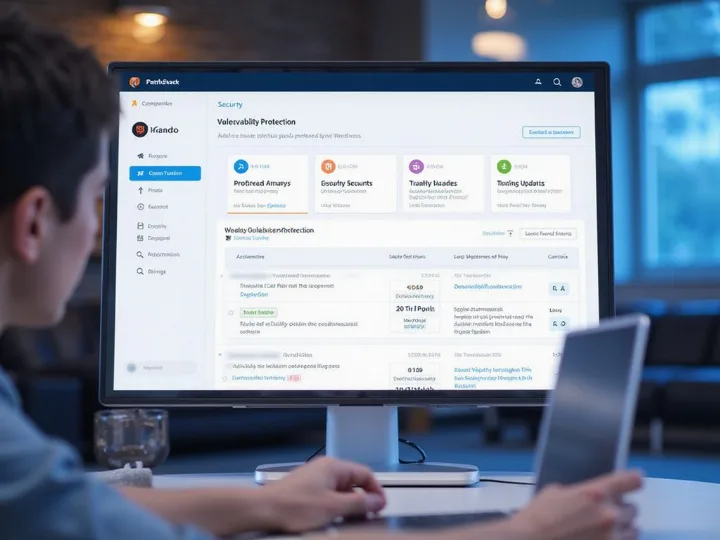
Firma Kinsta, dostawca zarządzanego hostingu dla platformy WordPress, zaprezentowała rozwiązanie Vulnerability Protection bazujące na technologii Patchstack. Ochrona działa również wtedy, gdy dostawca oprogramowania nie udostępnił jeszcze oficjalnej poprawki.
Z raportu Patchstack State of WordPress Security in 2026 wynika, że w 2025 roku liczba luk bezpieczeństwa wzrosła o 42 procent, a 46 procent z opublikowanych podatności nie posiadało poprawki w momencie ujawnienia. Łącznie w 2025 roku wykryto 11 334 nowe luki bezpieczeństwa w środowisku WordPress, z czego wtyczki odpowiadały za 91 procent z nich. Liczba podatności o wysokim stopniu zagrożenia w 2025 roku przewyższyła łączną liczbę z poprzednich dwóch lat.
Dyrektor ds. technologii (CTO) w Kinsta, Daniel Pataki, zauważył, że sztuczna inteligencja znacząco przyspieszyła wykrywanie i wykorzystywanie luk w oprogramowaniu przez hakerów. Wskazał, że problemy na poziomie aplikacji tradycyjnie nie były rozwiązywane przez firmy hostingowe, jednak Kinsta traktuje to jako inwestycję w doświadczenie klientów i stabilność ich biznesu.
Vulnerability Protection działa bezpośrednio w warstwie aplikacji WordPress. System stale weryfikuje zainstalowane wtyczki, motywy oraz wersję WordPressa na podstawie bazę znanych luk. W przypadku wykrycia zagrożenia nakładana jest spersonalizowana zapora sieciowa (firewall). Mechanizm ten nie wymaga zmian w kodzie strony ani monitorowania pulpitów nawigacyjnych przez użytkowników.
W pierwszych tygodniach działania technologia Patchstack zablokowała ponad 1,5 miliona prób ataku na ponad 68 000 stron utrzymywanych w Kinsta. Oliver Sild, CEO Patchstack, podkreślił, że przy rosnącym tempie wykorzystywania luk, szybkie łagodzenie zagrożeń jest kluczowe dla firm każdej wielkości.
Podczas gdy część dostawców hostingu ogranicza się do wysyłania powiadomień lub pobiera dodatkowe opłaty za blokowanie podatności, Kinsta dołącza automatyczne łagodzenie zagrożeń do każdego planu. Rozwiązanie to przynosi wymierne korzyści m.in. agencjom zarządzającym wieloma witrynami, które nie muszą ręcznie śledzić poszczególnych podatności.
Nowa funkcja stanowi kolejny element w architekturze bezpieczeństwa Kinsta. Uzupełnia ona istniejącą ochronę przed atakami DDoS opartą na Cloudflare, zarządzaną zaporę aplikacji webowej (WAF) na obrzeżach sieci, zaprezentowany w czerwcu mechanizm Bot Protection oraz automatyczne aktualizacje Kinsta Automatic Updates.